

[SERI TJKT #Bagian 3/7 • Level Menengah]
Pendahuluan & Konsep Teori Segmentasi Jaringan
Pada modul sebelumnya di seri Teknik Jaringan Komputer dan Telekomunikasi (TJKT), kita telah membahas bagaimana merancang skema pengalamatan IP menggunakan teknik VLSM dan CIDR yang efisien. Namun, memiliki pengalamatan IP yang rapi saja belum cukup untuk mengamankan dan mengoptimalkan performa jaringan skala menengah hingga besar di dunia industri. Di sinilah peran krusial dari pemahaman mendalam mengenai konfigurasi VLAN dan trunking switch.
Secara default, sebuah unmanaged switch atau switch baru yang belum dikonfigurasi akan menempatkan seluruh port fisik dalam satu broadcast domain tunggal (VLAN 1). Akibatnya, lalu lintas broadcast seperti ARP request, DHCP discovery, atau bad traffic dari komputer lab akan membanjiri seluruh jaringan, menurunkan performa, dan membuka celah keamanan yang rentan terhadap penyadapan data.
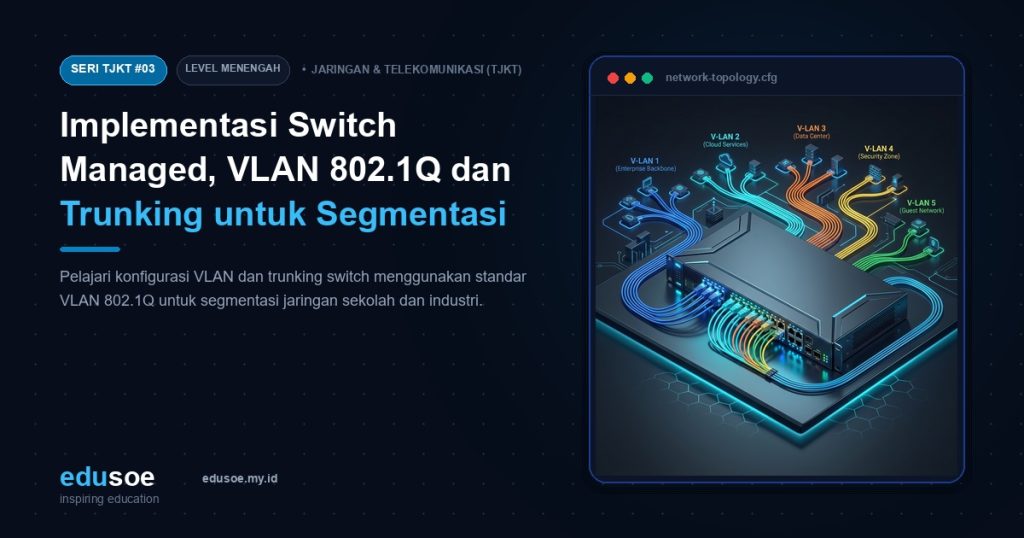
Melalui implementasi switch managed mikrotik cisco yang mendukung standar IEEE VLAN 802.1Q, kita dapat melakukan pelabelan (tagging) frame Ethernet. Hal ini memungkinkan beberapa logical network berjalan secara simultan di atas satu media fisik kabel UTP atau serat optik yang sama melalui mekanisme trunking.
Perbandingan Protokol & Tipe Port Switch
| Parameter | Access Port | Trunk Port | Hybrid Port |
|---|---|---|---|
| Fungsi Utama | Menghubungkan end-device (PC, Printer) | Menghubungkan antar switch/router | Kombinasi access dan trunk (biasanya MikroTik/Huawei) |
| Tagging Frame | Untagged (Menghilangkan tag saat keluar) | Tagged (Menyisipkan header 802.1Q) | Bisa Tagged & Untagged sekaligus |
| Jumlah VLAN | Hanya 1 VLAN per port | Banyak VLAN (All VLANs allowed) | Disesuaikan berdasarkan kebutuhan kustom |
Langkah Kerja Praktik Terurut: Implementasi di Lab
Untuk mengaplikasikan teori ke dalam skenario nyata, ikuti prosedur praktikum berbasis Project-Based Learning (PjBL) berikut ini:
- Langkah 1: Perencanaan Topologi dan Penomoran VLAN. Tentukan skema VLAN, misalnya VLAN 10 untuk Guru/Admin, VLAN 20 untuk Siswa Lab Komputer, dan VLAN 30 untuk Server. Catat nomor port yang akan dialokasikan pada switch managed.
- Langkah 2: Konfigurasi VLAN Database pada Switch. Masuk ke CLI atau Web GUI switch (Cisco/MikroTik). Buat identifier VLAN sesuai perencanaan dan beri nama deskriptif untuk memudahkan manajemen jaringan.
- Langkah 3: Konfigurasi Access Port. Tetapkan port fisik (misal FastEthernet 0/1 – 0/10 pada Cisco) ke dalam mode access dan asosiasikan ke VLAN 20 agar komputer siswa terisolasi dengan benar.
- Langkah 4: Konfigurasi Trunk Port. Ubah port uplink yang menuju ke router atau switch lain menjadi mode trunk. Pastikan enkapsulasi diatur ke 802.1Q dan tentukan native VLAN jika diperlukan.
- Langkah 5: Konfigurasi Inter-VLAN Routing pada Router. Karena VLAN memisahkan broadcast domain, buat sub-interface pada router (Router-on-a-Stick) atau aktifkan fitur bridge VLAN filtering pada MikroTik agar antar VLAN dapat saling berkomunikasi melalui gateway.
- Langkah 6: Pengujian dan Verifikasi. Lakukan uji koneksi menggunakan perintah ping dari PC di VLAN berbeda, serta verifikasi tabel VLAN menggunakan perintah show vlan atau interface switch print.
Blok Kode / Baris Perintah Terminal
Berikut adalah contoh sintaks valid untuk konfigurasi dasar trunking dan VLAN pada Cisco Catalyst Switch dan MikroTik RouterOS v7:
Sintaks Cisco IOS (Switch):
enable
configure terminal

! Membuat VLAN baru
vlan 10
 name GURU-STAFF
vlan 20
 name SISWA-LAB

! Konfigurasi Access Port
interface range FastEthernet 0/1 - 10
 switchport mode access
 switchport access vlan 20
 no shutdown

! Konfigurasi Trunk Port
interface GigabitEthernet 0/1
 switchport trunk encapsulation dot1q
 switchport mode trunk
 no shutdown
end
write memory
Sintaks MikroTik RouterOS v7 (Bridge VLAN Filtering):
/interface bridge
add name=bridge1 vlan-filtering=yes

/interface bridge port
add bridge=bridge1 interface=ether2
add bridge=bridge1 interface=ether1

/interface bridge vlan
add bridge=bridge1 tagged=bridge1,ether1 untagged=ether2 vlan-ids=20Tanya Jawab Seputar konfigurasi VLAN dan trunking switch (FAQ)
Tanya Jawab Seputar konfigurasi VLAN dan trunking switch (FAQ)
1. Apa fungsi utama dari protokol VLAN 802.1Q dalam jaringan komputer?
Protokol VLAN 802.1Q berfungsi untuk menambahkan tag (4-byte tag header) ke dalam frame Ethernet standar. Tag ini memuat informasi ID VLAN sehingga sebuah jalur fisik tunggal (kabel trunk) dapat dilewati oleh lalu lintas data dari berbagai VLAN berbeda tanpa tercampur satu sama lain.
2. Mengapa antar komputer di VLAN yang berbeda tidak bisa saling ping secara langsung?
Karena setiap VLAN merepresentasikan broadcast domain yang terisolasi secara logis layaknya jaringan fisik yang terpisah. Agar komputer di VLAN 10 dapat berkomunikasi dengan VLAN 20, dibutuhkan perangkat layer 3 (Router atau Layer 3 Switch) untuk melakukan proses Inter-VLAN Routing.
3. Apa perbedaan mendasar antara unmanaged switch dan managed switch dalam konteks VLAN?
Unmanaged switch bekerja secara plug-and-play di Layer 2 tanpa opsi konfigurasi, sehingga seluruh port otomatis masuk ke VLAN 1. Sebaliknya, managed switch memberikan fleksibilitas penuh kepada administrator jaringan untuk membuat VLAN kustom, mengatur port access/trunk, menerapkan keamanan port, hingga manajemen bandwidth.